PARIS, Pháp - Trong một trong những cuộc tấn công mạng bất thường nhất ở châu Âu, tin tặc đã nắm quyền kiểm soát hệ thống lạnh tại hàng trăm siêu thị Pháp, biến thiết bị được thiết kế để bảo quản thực phẩm thành những cỗ máy quá nóng nguy hiểm.
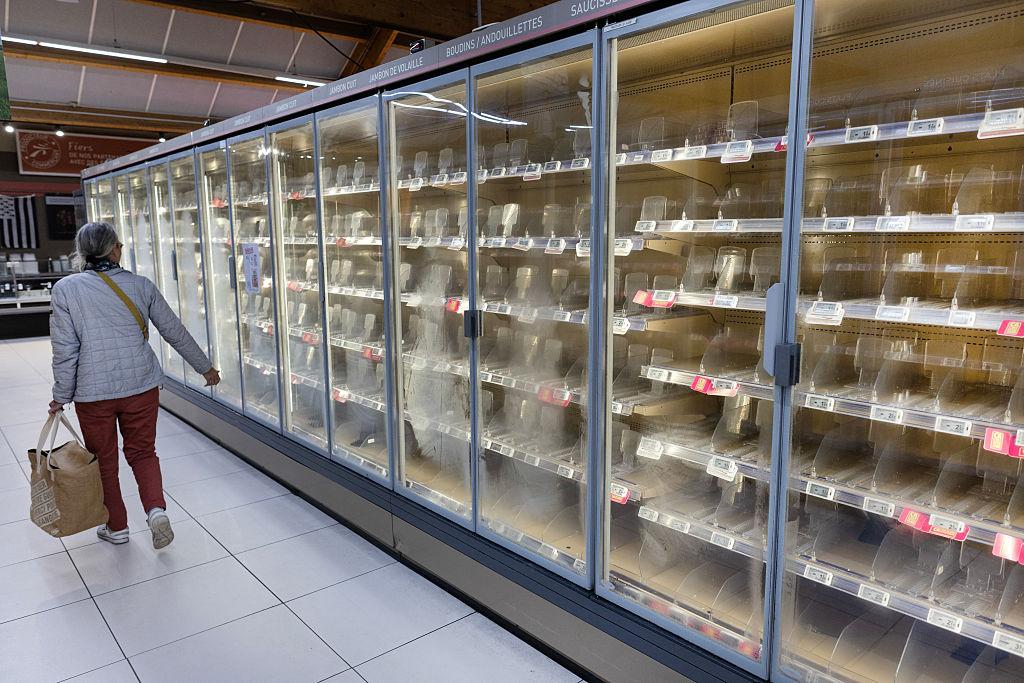
Trong đêm 11-12 tháng 10 năm 2026, tủ lạnh và tủ đông tại các chuỗi bán lẻ lớn bắt đầu sưởi ấm thay vì làm mát. Một số đạt nhiệt độ 50° C (122° F), trong khi các cửa hàng riêng lẻ báo cáo chỉ số thậm chí còn cao hơn.
Hậu quả ngay lập tức: thịt hư hỏng, các sản phẩm đông lạnh bị hỏng, thiết bị hư hỏng và hỏa hoạn tại một số địa điểm.
Không giống như các cuộc tấn công mạng thông thường đánh cắp mật khẩu hoặc thông tin tài chính, sự cố này đã chứng minh cách tin tặc có thể thao túng máy móc vật lý thông qua các hệ thống kỹ thuật số dễ bị tổn thương.
Hàng trăm siêu thị bị ảnh hưởng
Cuộc tấn công đã làm gián đoạn các nhà bán lẻ lớn của Pháp, bao gồm Intermarché, Netto, Coopérative U, Carrefour, Monoprix và E.Leclerc.
Vào ngày 13 tháng 10, Bộ trưởng Tài chính Pháp Roland Lescure nói với các nhà lập pháp rằng khoảng 700 trong số 10.000 siêu thị của đất nước đã bị ảnh hưởng.
Các tác động được báo cáo khác nhau tùy theo nhà bán lẻ, với một số cửa hàng bị lỗi làm lạnh lớn trong khi những cửa hàng khác ngăn chặn thiệt hại đáng kể.
Groupement Mousquetaires, công ty đứng sau Intermarché và Netto, báo cáo rằng khoảng 300 cửa hàng của họ đã bị ảnh hưởng.
Coopérative U báo cáo sự gián đoạn tại khoảng 80 địa điểm.
Các chuỗi khác cũng gặp vấn đề với màn hình lạnh và thiết bị bảo quản lạnh của họ.
Mặc dù sự gián đoạn lan rộng, các quan chức Pháp cho biết nguồn cung lương thực nói chung của đất nước không gặp rủi ro.
Tuy nhiên, vụ việc đã đặt ra những câu hỏi cấp bách về an ninh của các hệ thống chịu trách nhiệm bảo quản thực phẩm dễ hỏng.
Làm thế nào tin tặc biến tủ đông thành máy sưởi
Các siêu thị hiện đại ngày càng dựa vào các bộ điều khiển làm lạnh được kết nối.
Các hệ thống này giám sát nhiệt độ, điều chỉnh chu kỳ làm mát, quản lý rã đông và cảnh báo các nhóm bảo trì khi thiết bị gặp trục trặc.
Nhiều người có thể được truy cập từ xa bởi các kỹ thuật viên, cho phép chẩn đoán các vấn đề mà không cần đến các cửa hàng riêng lẻ.
Sự tiện lợi đó cũng có thể gây ra các lỗ hổng an ninh mạng.
Theo báo cáo của Pháp, những kẻ tấn công đã thao túng các điều khiển lạnh để kích hoạt hoặc kéo dài chu kỳ rã đông và tăng nhiệt độ vượt xa phạm vi hoạt động bình thường.
Tại một số địa điểm, nhiệt độ được cho là đạt 50° C, và một siêu thị Normandy báo cáo chỉ số cao tới 80° C (176° F).
Một số cửa hàng bị hư hỏng thiết bị và kích hoạt vòi phun nước.
Cuộc tấn công minh họa sự khác biệt quan trọng giữa hành vi trộm cắp dữ liệu thông thường và các cuộc tấn công vào công nghệ hoạt động.
Khi các điều khiển kỹ thuật số được kết nối với máy móc vật lý, lỗi an ninh mạng có thể gây ra thiệt hại trong thế giới thực.
Phần mềm lỗi thời tạo ra lỗ hổng nguy hiểm
Các nhà điều tra và chuyên gia an ninh mạng đã xác định các lỗ hổng liên quan đến thiết bị kiểm soát lạnh do Danfoss cung cấp và các hệ thống liên quan đến Copeland và Dixell.
Danfoss thừa nhận rằng nhiều hệ thống bị ảnh hưởng là các sản phẩm cũ hơn chạy phần mềm hoặc thiết bị lỗi thời đã hết tuổi thọ được hỗ trợ.
Công ty cho biết trước đây họ đã khuyên khách hàng cập nhật thiết bị được hỗ trợ và thay thế các hệ thống lỗi thời.
Các nhà nghiên cứu bảo mật đã cảnh báo về các lỗ hổng trong một số nền tảng quản lý điện lạnh trước cuộc tấn công.
Những điểm yếu như vậy có thể trở nên đặc biệt nguy hiểm khi các giao diện điều khiển có thể truy cập trực tiếp từ internet công cộng.
Bộ điều khiển làm lạnh có vẻ như là một thiết bị công nghiệp đơn giản, nhưng nếu được bảo vệ không đầy đủ, nó có thể trở thành điểm vào cho những kẻ tấn công.
Sự cố này chứng minh tại sao bảo trì phần mềm và bảo mật mạng là cần thiết ngay cả đối với các thiết bị không giống với máy tính truyền thống.
Mất lương thực hàng triệu euro
Hậu quả tài chính có thể rất đáng kể.
Các siêu thị bị ảnh hưởng buộc phải loại bỏ một lượng lớn thịt, các sản phẩm từ sữa, bữa ăn đông lạnh và các hàng hóa nhạy cảm với nhiệt độ khác.
Một khi vượt quá nhiệt độ bảo quản lạnh cần thiết, các quy tắc an toàn thực phẩm có thể yêu cầu tiêu hủy sản phẩm thay vì bán.
Thierry Cotillard, người đứng đầu tập đoàn điều hành Intermarché và Netto, chỉ ra rằng tổn thất có thể lên tới hàng chục triệu euro.
Thiệt hại vượt quá giá trị của hàng hóa hư hỏng.
Các nhà bán lẻ cũng phải đối mặt với việc sửa chữa thiết bị, đóng cửa cửa hàng, dọn dẹp khẩn cấp, mất doanh số và chi phí bổ sung hàng tồn kho.
Một số doanh nghiệp có thể gặp phải một vấn đề bất ngờ khác: bảo hiểm.
Các chuyên gia bảo hiểm đã cảnh báo rằng các chính sách mạng thông thường có thể không bao gồm thiệt hại vật lý hoặc hàng hóa hư hỏng trừ khi các biện pháp bảo vệ cụ thể được bao gồm.
Sự khác biệt có thể khiến các nhà bán lẻ bị ảnh hưởng phải chịu trách nhiệm về những tổn thất đáng kể.
Ai đứng đằng sau vụ tấn công?
Tính đến ngày 17 tháng 10, các nhà điều tra vẫn chưa công khai xác định được những kẻ tấn công.
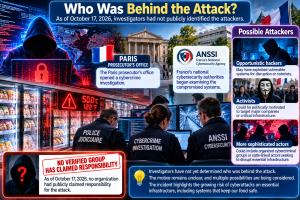
Văn phòng công tố Paris đã mở một cuộc điều tra tội phạm mạng và các cơ quan an ninh mạng quốc gia của Pháp bắt đầu kiểm tra các hệ thống bị xâm nhập.
Không có tổ chức xác minh nào công khai tuyên bố trách nhiệm.
Các chuyên gia bảo mật đã thảo luận về một số khả năng, bao gồm tin tặc cơ hội, các nhà hoạt động hoặc các tác nhân tinh vi hơn đang tìm cách phá vỡ cơ sở hạ tầng thiết yếu.
Tuy nhiên, hiện tại không có đủ bằng chứng công khai để quy kết cuộc tấn công cho bất kỳ nhóm hoặc chính phủ cụ thể nào.
Động cơ cũng vẫn chưa rõ ràng.
Việc không có yêu cầu đòi tiền chuộc rõ ràng đã khiến vụ việc trở nên đặc biệt bất thường.
Tại sao điều này quan trọng ngoài nước Pháp
Cuộc tấn công siêu thị Pháp làm nổi bật một vấn đề an ninh mạng rộng lớn hơn ảnh hưởng đến cơ sở hạ tầng hiện đại.
Bệnh viện, hiệu thuốc, nhà kho, nhà phân phối thực phẩm, phòng thí nghiệm, nhà máy và siêu thị ngày càng phụ thuộc vào các thiết bị kết nối mạng.
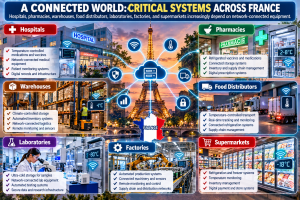
Các hệ thống này cung cấp hiệu quả và giám sát từ xa, nhưng bảo mật không đầy đủ có thể khiến các dịch vụ thiết yếu bị gián đoạn.
Hãy xem xét tủ lạnh bệnh viện lưu trữ các loại thuốc nhạy cảm với nhiệt độ hoặc một kho bảo quản vắc-xin.
Nếu kẻ tấn công thao túng các điều khiển làm mát, thiệt hại gây ra có thể ảnh hưởng đến sản phẩm, tài chính và khả năng an toàn công cộng.
Sự cố ở Pháp chứng minh rằng an ninh mạng không còn chỉ bảo vệ máy tính và thông tin cá nhân.
Nó cũng là về việc bảo vệ các hệ thống vật lý hỗ trợ cuộc sống hàng ngày.
Những gì doanh nghiệp có thể học
Các chuyên gia an ninh mạng đề xuất một số biện pháp để giảm nguy cơ tấn công tương tự.
1. Luôn cập nhật thiết bị. Cài đặt các bản vá bảo mật và thay thế bộ điều khiển không được hỗ trợ khi cần thiết.
2. Hạn chế truy cập từ xa. Tránh tiếp xúc các giao diện điều khiển công nghiệp trực tiếp với internet công cộng.
3. Tăng cường xác thực. Thay thế mật khẩu mặc định và sử dụng các phương pháp truy cập từ xa an toàn.
4. Các hệ thống quan trọng riêng biệt. Phân đoạn mạng có thể hạn chế khả năng của kẻ tấn công tiếp cận tủ lạnh và các thiết bị hoạt động khác.
5. Duy trì giám sát độc lập. Báo động nhiệt độ và hệ thống giám sát dự phòng có thể giúp xác định các điều kiện nguy hiểm ngay cả khi các điều khiển chính bị xâm phạm.
6. Chuẩn bị thủ tục phục hồi. Các doanh nghiệp nên thiết lập kế hoạch ứng phó khẩn cấp cho các lỗi thiết bị và sự cố mạng.
7. Xem xét bảo hiểm. Các tổ chức nên xác minh xem các chính sách của họ có bao gồm các tổn thất vật lý do các cuộc tấn công mạng hay không.
Những biện pháp này đặc biệt quan trọng đối với các tổ chức xử lý thực phẩm, thuốc men, vắc-xin hoặc các sản phẩm nhạy cảm với nhiệt độ khác.
Cảnh báo cho thế giới kết nối
Cuộc tấn công mạng siêu thị Pháp đã tiết lộ một thực tế đáng lo ngại: ngay cả tủ lạnh thông thường cũng có thể trở thành mục tiêu khi được kết nối với cơ sở hạ tầng kỹ thuật số dễ bị tổn thương.
Một hệ thống được thiết kế để bảo vệ thực phẩm đã bị thao túng để phá hủy nó.
Và hậu quả vượt xa màn hình máy tính, ảnh hưởng đến nhân viên cửa hàng, nguồn cung cấp thực phẩm, thiết bị và hoạt động kinh doanh.
Khi các ngành công nghiệp ngày càng kết nối, bảo vệ công nghệ vận hành phải trở thành một phần trung tâm của kế hoạch an ninh mạng.
Bài học từ Pháp rất rõ ràng:
khi các thiết bị thiết yếu kết nối với internet, an ninh mạng trở thành vấn đề an toàn vật lý và khả năng phục hồi kinh tế.
Nguồn
- Reuters, ngày 12 tháng 10 năm 2026 - Cuộc tấn công mạng điện lạnh siêu thị Pháp.
- Associated Press, ngày 13 tháng 10 năm 2026 - Các cuộc tấn công mạng phá vỡ các chuỗi siêu thị châu Âu.
- Reuters, ngày 13 tháng 10 năm 2026 - Điều tra về các hệ thống làm lạnh bị xâm phạm.
- Reuters, ngày 15 tháng 10 năm 2026 - Bảo hiểm mạng và tổn thất thực phẩm.
- Le Monde, ngày 13 và 17 tháng 10 năm 2026 - Các lỗ hổng kỹ thuật và thiệt hại siêu thị.
- Cơ quan An ninh mạng Quốc gia Pháp (ANSSI) - Các mối quan tâm về điều tra và an ninh thiết bị.
VietEcho — Báo cáo và phân tích độc lập dựa trên tin tức đã công bố và nghiên cứu an ninh mạng.